Ru
Главная → Каналы → Технологии → Windows 11, 10, etc - Вадим Стеркин

Windows 11, 10, etc - Вадим Стеркин 🕘 история названий (1)

@sterkin_ru · Технологии

Авторский канал. В программе - Windows 10, безопасность, мобильный мир: • тайное знание • профессиональный ликбез • гадание по логам • срыв покровов • доставка пруфов Блог - www.outsidethebox.ms Oбратная связь - @vsterkin Все обсуждения - чат @winsiders

15 600подписчиков сейчас
67.0%ERR
3.0цитируемость
3постов/день
Русскийязык
Россиягео
Подписаться в Telegram
Данные обновлены 22.07.2020

Публикации всего: 62

Постов на странице: 10 30 50 Страница 1 из 7
▶️ PowerShell: как определить свободную букву диска ‌ В посте про mountvol я упомянул, что для подключения диска нужна свободная буква. Не всегда она известна заранее. В скриптах эта типовая задача решается конвейером в одну строку: ‌ 1/ Создание списка букв 2/ Проверка существующих путей (занятых букв) перебором по списку 3/ Выбор свободной буквы ‌ Второй и третий этапы почти всегда одинаковые: ‌ <буквы> | Where-Object {!(Test-Path $_)} | Select-Object -First 1 ‌ Иногда вместо Select-Object используют Get-Random, но это менее эффективно. ‌ А вот на первом этапе бывают варианты. Часто используют оператор Range для диапазона букв. Тут, кстати, два этапа конвейера. ‌ 'j'..'z' | ForEach-Object { "${_}:" } ‌ Мне также встречалось перечисление символов ASCII, где 65 - А, 90 - Z. Но оно менее естественное. ‌ 65..90 | ForEach-Object { [char]$_ + ":" } ‌ 🔥 А недавно мне попался, пожалуй, самый любопытный способ: ‌ Get-ChildItem function:[j-z]: -Name ‌ В этой команде: ‌ 🔹 function: - трюк для получения готового списка букв дисков. Здесь #PowerShell обращается к поставщику функций. Выполните Get-ChildItem -Path Function: и вы увидите не только загруженные из профиля функции, но и список букв дисков! ‌ 🔹 [j-z]: - регулярное выражение, которое выбирает из списка функций только буквы в заданном диапазоне. ‌ 🔹 -Name - параметр форсирует получение только строковых значений, нежели полного объекта ‌ Полная команда для получения первой свободной буквы диска в заданном диапазоне. Для краткости я заменил названия командлетов на их псевдонимы. ‌ dir function:[j-z]: -Name | where {!(Test-Path $_)} | select -First 1 ‌ Этот метод должен быть самый быстрый, хотя разница всё равно измеряется долями секунды - в скрипте это не существенно. Тут скорее играет роль, что вы помните или быстрее вводите. На мой взгляд, вариант с диапазоном букв посложнее набирать. ‌ //// ‌ Наконец, мне в комментариях к посту про mountvol подписчик Алексей доставлял, что все свободные буквы могут быть заняты разнообразными дисками. Хотя к тому моменту я уже добавил ссылку на статью блога с решением именно этой задачи - подключением диска в папку NTFS. ‌ Впрочем, это не сработает именно для раздела EFI! У mountvol ключ /s предусматривает только подключение в букву диска, потому что у EFI файловая система FAT32! В такой ситуации надо действовать в зависимости от требуемых изменений. Например, для файловых операций можно обойтись без подключения раздела, но для команд bcdedit логичнее освободить букву на время✌
👍 25 ❤ 5 🔥 2 Перейти к публикации →
🧩 Экспресс-уточнение по викторине В чате Alexey Kamanin справедливо заметил, что у чистого диска можно изменить разметку. В четвертом пункте я подразумевал диск с ОС - задача ведь обычно там возникает. И не учел этот момент в формулировке. Технически возможны первые четыре варианта. Поэтому правильный ответ - последний ✌️
🤣 18 ❤ 9 😁 6 · всего 39 Перейти к публикации →
📢 Разыгрываю два бесплатных билета на Kuber Conf от АОТ ‌ 22 октября сообщество Kubernetes встречается офлайн в Москве! ‌ 🎯 Целевая аудитория • инженеры DevOps и SRE • специалисты по Kubernetes и облачной инфраструктуре • архитекторы и технические руководители • все, кто занимается эксплуатацией и развитием инфраструктуры ‌ 🎤 Доклады • От бизнес-требования к ядру Linux • Как дать агенту управление кластером вашей инфраструктуры • Круглый стол: «Из-за ИИ нас всех уволят, что будем делать?» • Как в MWS Cloud Platform доставляют системный софт в managed K8s • Как сделать мультитенантность в Kubernetes-платформе ‌ Программа дополняется. Также запланированы активности партнеров, а в качестве отличного бонуса - общение с коллегами в неформальной обстановке. Кстати, в Telegram есть отзывы от участников конференции 2025: раз, два. Доставило про отсутствие лутеров мерча и порадовала ассоциация с конфами середины 2010-х! 👏 ‌ 👉 Регистрируйтесь и зовите коллег! ‌ //// ‌ ‌Чтобы принять участие в розыгрыше билетов, до конца дня 11 октября (МСК) отправьте моему боту @the_puzzle_bot свой @username и сообщение хочу билет на Kuber Conf
🤷‍♂ 4 😁 2 ❤ 1 Перейти к публикации →
⚙️ Как создать псевдоним для приложения ‌ В личку написал читатель Эльдар с вопросом, почему у меня не раскрыта тема псевдонимов приложений. В ответ я сослался на рассказ пятилетней давности. Но оказалось, что он хотел узнать, как самому создать псевдоним. ‌ В Windows псевдонимы для магазинных и вообще упакованных (packaged) приложений реализованы посредством точек повторной обработки (reparse points) особого типа. Они представлены файлами нулевого размера в папке WindowsApps вашего профиля. ‌
cd $env:localappdata\Microsoft\WindowsApps\
dir *.exe | ft Length,Attributes,Name
‌
Length            Attributes Name
------            ---------- ----
     0 Archive, ReparsePoint 7z.exe
     0 Archive, ReparsePoint 7zFM.exe
     0 Archive, ReparsePoint 7zG.exe
     0 Archive, ReparsePoint ActionsMcpHost.exe
     0 Archive, ReparsePoint bash.exe
...
По идее, если упакованное приложение подразумевает запуск из командной строки, псевдоним уже реализован разработчиком в манифесте с помощью элемента AppExecutionAlias. Тогда при установке приложения псевдоним автоматически создается в папке WindowsApps, которая в свою очередь добавлена в PATH. Благодаря этому приложение запускается из командной строки просто по псевдониму. ‌ Средствами системы создание псевдонимов не предусмотрено. Если разработчик тугой, возможны только обходные пути запуска. В общем случае вы можете закрепить приложение в Пуске, перетащить его оттуда в любую папку из PATH и далее запускать созданный тем самым ярлык из CMD-файла с желаемым именем и таким содержимым:
explorer <полный путь к.lnk>
Аналогично может работать и запуск по протоколу. ‌ С классическими Win32 приложениями эти ухищрения не нужны. Можно создать символическую ссылку на программу: с любыми именем и хоть в той же папке WindowsApps - будет почти как настоящий псевдоним :) CMD-файл в PATH или раздел реестра App Paths тоже решают вопрос - #классика блога в помощь. ‌ Наконец, если очень хочется именно псевдоним, можете воспользоваться модулем #PowerShell за авторством известного исследователя безопасности James Forshaw:  NtObjectManager. Пример команды в его же статье с глубоким разбором псевдонимов ✌
👍 30 ❤ 3 Перейти к публикации →
⌛️ Об архивах OSZone и ценности сообщества ‌ Я в чате делился ссылкой на архивы OSZone, но в канал так и не написал. А тут повод появился, который навёл меня на разные мысли... ‌ 🔃 Об актуальности и ценности информации Когда чуть более года назад появилось объявление о закрытии OSZone, многие стали выкачивать форум локально. Я этого не делал, потому что офлайн-копия для меня технической ценности не представляет по ряду причин. ‌ 1️⃣ Информация устаревает по мере эволюции ОС и ПО Это ведь только кажется, что Windows 11 - та же Windows 10 с другим оформлением. Да и Windows 10 в 2015 и 2021 годах - очень разные системы. ‌ Разумеется, множество аспектов передаётся из поколения в поколение Windows. Но такие знания вполне общедоступны и без форума. При этом архивные темы вам не дают четкого понимания, применимо ли то или иное решение к современной реализации. ‌ 2️⃣ В офлайн-копии нет поиска Форум без хорошего поиска бесполезен. Даже в живом форуме я применял очень специфические запросы, основанные на моей памяти - автор поста, фрагменты текста, особые ключевые слова. Без этого в огромном массиве данных невозможно было найти нужные темы, а скорее - сообщения в многостраничных темах. Нужно точно знать, что ищешь. И тогда, возможно, найдётся и в другом месте. ‌ В общем, почитать старые темы, чтобы поностальгировать и смахнуть скупую мужскую слезу или наоборот улыбнуться - для этого офлайн-копия годится. Но не более. ‌ 3️⃣ Нейронки эффективнее архивов форума Сейчас вообще бессмысленно пытаться решить проблему, листая древние темы. В лучшем случае в шапке будут инструкции - примерно как с медленной загрузкой. То есть конкретное руководство к действию. ‌ Нейронки же отвечают моментально, не токсичны. Да, они могут врать и предлагать дичь. Так этого и в форумах без жёсткой модерации хватает :) ‌ Основную массу тем в осевых форумах составляли одни и те же простые вопросы. Их нейронки могут порешать, в том числе с помощью наших же архивов. ‌ 📢 О важности сообщества Когда закрывался OSZone, было много запросов на передачу базы данных. Поступали они мне, потому что я много лет администрировал сообщество. Но я не был владельцем, и мог лишь транслировать его отказ. Наверное, я был единственным человеком, кому владелец мог бы передать или продать ресурс. Но мы с ним это не обсуждали. ‌ Недавно мне написал некто Олег. Он сообщил, что поднял живой форум на основе офлайн-архивов. Дескать, в форуме много актуальной информации (sic!). Я в курсе нескольких таких проектов, но он был первый, кто сообщил мне. ‌ И действительно доменное имя было почти наше, а форум выглядел до боли знакомо: логотип, оформление, ники пользователей, содержимое тем 💔 ‌ Олег предложил мне администрировать свой форум. Причём под моим ником Vadikan, с унаследованием всех сообщений. Более того, в специальной теме он предлагал каждому проходимцу подать заявку на владение любым историческим аккаунтом 🤦‍♂️ ‌ Мы, кстати, очень щепетильно относились к принадлежности сообщений. При удалении участника все его посты становились от имени гостя. Их невозможно было унаследовать при новой регистрации ника. Конечно, в цитатах и ответах исходный ник был виден, но это уже сообщения других людей. ‌ Глядя на этот ресурс, я не мог отделаться от ощущения, что человек не только присвоил себе чужое, но и раскопал могилы и пляшет на костях. Да ещё и приторговывает местами на кладбище 😡 Мой ответ был достаточно жёстким. ‌ Я вполне допускаю, что такие проекты реализуются из лучших побуждений. Но их создатели не осознают, что является главной ценностью ресурса. Для постоянных участников значимость OSZone (да и вообще форумов) не в тоннах тем с разрозненной информацией. Куда важнее атмосфера! 👈 Её создают люди, составляющие ядро сообщества. Без них это будет совсем другой форум. И бессмысленно наклеивать на него наш логотип. ‌ Все попытки возродить форум OSZone без преемственности сообщества обречены на провал. Наш OSZone теперь может существовать лишь в режиме "только для чтения". ‌ 🤐 Архивы ‌Онлайн: https://os-zone.net/ Версии тем для печати. Реализовано и поддерживается ветеранами форума. Спасибо, Goletsa, OlD_NiK, Piter Pen. ‌ Офлайн: • Форум и сайт в HTML (спасибо, Констатин с safezone.cc) • Форум и сайт в CHM (спасибо, Ostap K) • Мой учебник по автоустановке Windows (CHM в 7z SFX). Также все наши CHM внедрены в файл Остапа↑
👍 60 ❤ 18 🤷‍♂ 8 · всего 93 Перейти к публикации →
Айдентити Конф 2026: новые правила безопасности доступа 7 октября в Москве пройдет Айдентити Конф 2026 — ежегодная конференция, посвященная защите учетных данных и современным подходам к управлению доступом. Мероприятие проводится с 2024 года при поддержке российского разработчика Индид. ⭐️ Своими подходами и кейсами поделятся топ-менеджеры и руководители по информационной безопасности Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, A101, ГК «Элемент», Сбер, ЕВРАЗа, Яндекса и других компаний. К участию в деловой программе также приглашены представители Минцифры России. Главные темы: ▪️ Identity Security 2026: кто управляет доступом в российских компаниях ▪️ Автономные ИИ-агенты ▪️ Identity Security и регуляторные требования ▪️ PAM за пределами классических сценариев ▪️ Перезагрузка IdM/IGA ▪️ MFA под давлением ▪️ Практические кейсы российских компаний Успейте присоединиться: ◾️ Зарегистрироваться #реклама О рекламодателе
👍 10 🙈 9 ❤ 3 · всего 27 Перейти к публикации →
⚙️ Как получить доступ к служебному разделу EFI, не изменяя его свойства ‌ Это продолжение сериала про получение доступа к служебным разделам без изменения свойств. В предыдущих эпизодах главным героем был раздел восстановления (WindowsRE). К нему пробирались за счёт: ‌ • идентификатора раздела (GUID) • путей пространства имен NT (\\?\GLOBALROOT) ‌ Оба способа сработают и с разделом EFI с поправкой на другой идентификатор: ‌
# GUID
$id = "{c12a7328-f81f-11d2-ba4b-00a0c93ec93b}"
$lpath = (Get-Partition | where GptType -eq $id).AccessPaths[0]
Get-ChildItem -Force -Recurse -LiteralPath $lpath
‌
# NT namespace
Get-ChildItem -Force -Recurse -LiteralPath \\?\GLOBALROOT\device\harddisk0\partition1\
‌ Но есть и более простой метод, с которым не нужно знать идентификатор раздела или помнить сложный синтаксис пути! ‌
mountvol S: /s
Get-ChildItem -Force -Recurse S:
mountvol S: /d
‌ У команды mountvol предусмотрен специальный ключ /s, который назначает именно разделу EFI заданную букву диска. Ключ /d удаляет её. Мнемоника: /s означает system, /d - delete. ‌ Разумеется, буква диска должна быть свободной, и для примера я выбрал ту же S . #Классика блога в тему: Что произойдет, когда в Windows закончатся буквы дисков✌️
👍 45 🤝 7 🔥 2 · всего 56 Перейти к публикации →
☕️ Гадание на кофейной гуще: какая версия ОС у автора письма? Сегодня в рубрике "Вы нам писали" некто Иван, у которого выдался тяжелый день 😂 Писал он мне примерно два года назад. Просто я на днях наткнулся на старый скриншот :) ℹ️ В письме речь про Дело о восстановлении реестра, которое выручило множество людей. При этом заголовок в поисковиках: "Как восстановить реестр, когда Windows не загружается". Автор письма неадекватен не только потому, что оскорбил меня. К откату реестра прибегают, когда все прочие средства уже исчерпаны. А исходя из сообщения, после восстановления удалось дойти до экрана входа, то есть система загрузилась! Это же прогресс 🎉 Дальше можно было из среды восстановления править реестр для автологона и входить в систему. Глядишь, там бы и средства ввода поднялись. //// Пост не случайно выходит в пятницу. В описании моего канала заявлено гадание по логам. Но я могу и по одной фразе погадать! 😎 Свой разбор я уберу под спойлер - вдруг вы тоже захотите вычислить версию ОС у Ивана. Судя по тону, человек впервые и только что узнал об автоматическом бэкапе реестра из моего блога. Видимо, нашёл статью в поисковиках. Причём, если бы он сам заранее включил бэкап реестра, то вряд ли откладывал бы кирпичи 🧱 Ну, не вышло, бывает, но по крайней мере грамотно подготовился и хорошо боролся! Какие-то резервные кусты реестра у него явно были, иначе он вообще не смог бы откатиться. Но автоматический бэкап отключили ещё в 1803! Значит, у него более старая ОС. Все каналы Windows 10 кроме долгосрочного уже давно принудительно обновили. В остатке LTSC 1511 и 1607 🌈 Но адепты этого издания при первой возможности переходят на свежий выпуск. А их два появилось с тех пор. Остаются уже лишившиеся поддержки Windows 8.1 и Windows 7. Ретроград и плитки - понятия плохо совместимые 😃 Поэтому ставлю на Windows 7! ✔️ А бэкап реестра включите, вдруг пригодится! ✌️
👍 38 😁 6 ❤ 5 Перейти к публикации →
Не застревайте в прошлом — учитесь новым навыкам и ИИ Чтобы успевать за требованиями рынка, освойте новую профессию и нейросети в Практикуме. До 30 сентября действует скидка 16% на все курсы. Выбрать курс Как всё устроено: — нейросети уже в каждом курсе: учим профессиям сразу с ИИ, чтобы ваше резюме было заметнее, а трудоустройство — увереннее; — эксперты — практики, которые двигают ИИ-индустрию: перенимайте опыт у профи из Яндекса, Сбера, Т-Банка и других бигтех-компаний; — воркшопы, которые успевают за изменениями: если сегодня завирусится новая нейросеть, то завтра вы сможете обсудить её с наставником. Начните учиться бесплатно и получите скидку 16% — она автоматически появится в личном кабинете. Учиться! Реклама. ООО "ЯНДЕКС". ИНН 7736207543.
🙈 15 🤣 5 😁 4 · всего 28 Перейти к публикации →
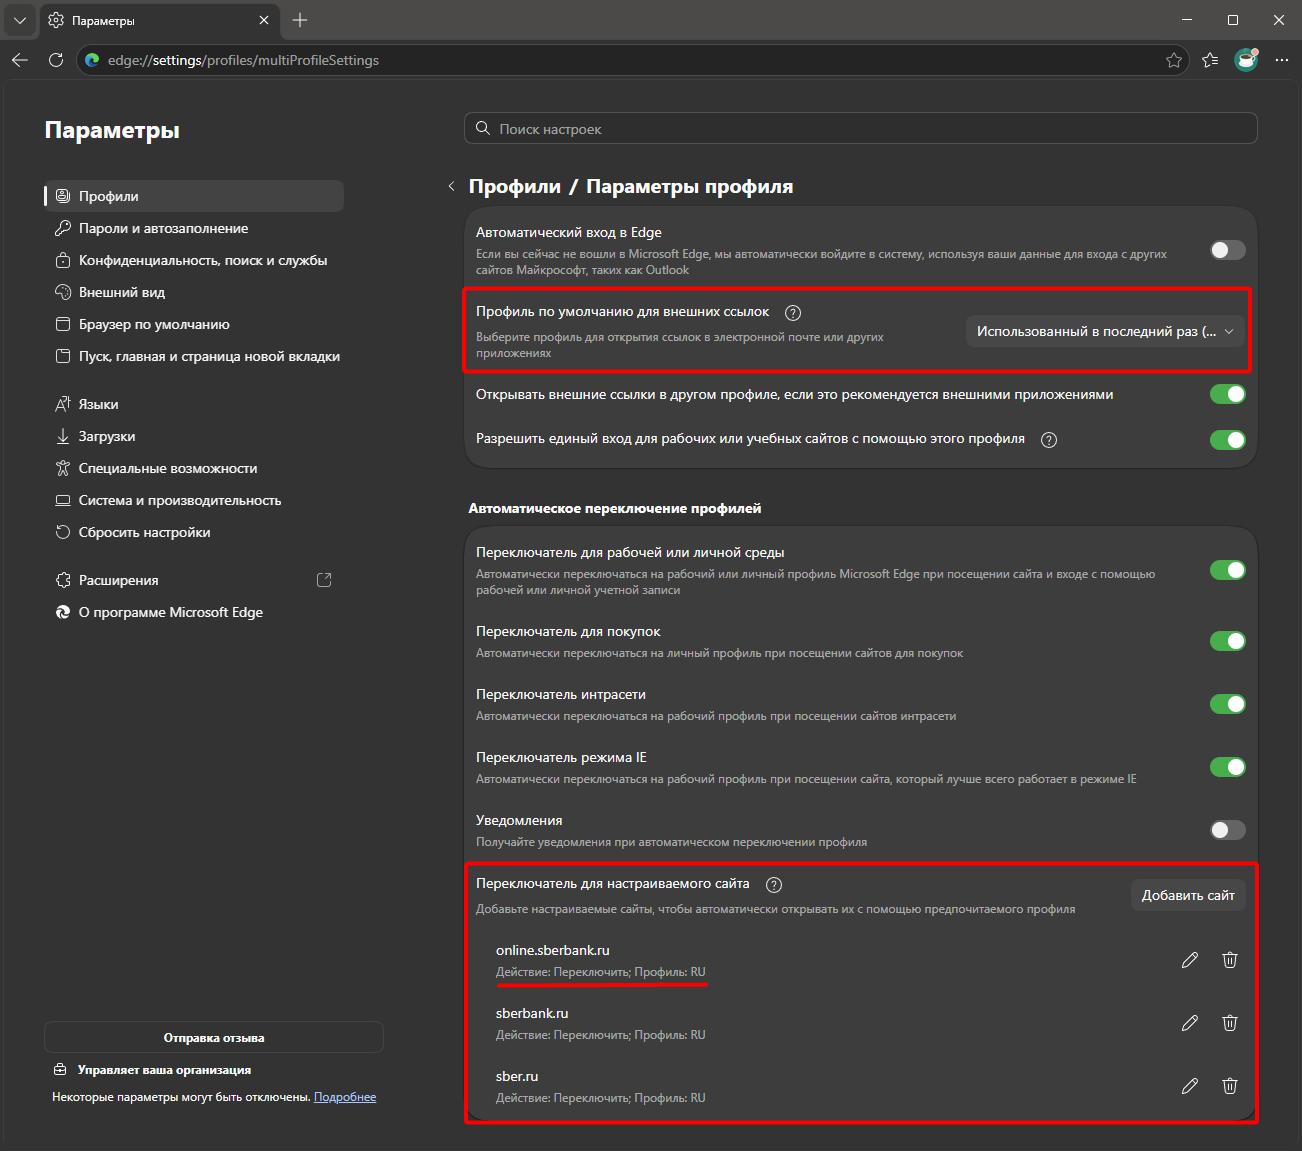
​🌐 Автоматическое переключение браузеров и их профилей на десктопе Сегодня речь про автопереключение между профилями одного браузера или несколькими браузерами в зависимости от текущей задачи. Например, в сценариях: • работа / дом • напрямую / через прокси • сертификат Минцифры / без него Разумеется, можно открывать конкретный браузер и ходить в нём на нужные сайты. Но надо всегда об этом помнить. К тому же UX ломается, когда вы переходите по ссылке из почты или мессенджера. Мы уже обсуждали решения для таких сценариев на смартфоне. Сегодня - десктоп! 🦔 Профили в Microsoft Edge Edge - потому что в нём есть уникальные настройки профилей. Наиболее активно я использовал автопереключения между профилями, когда у меня на работе было два разных тенанта Windows 365. Это было больно, и Edge спасал! Стандартно в Chromium вы переходите из других программ в последний использовавшийся профиль. И зачастую не в тот 🤷‍♂️ В Edge есть: 🔹 Выбор, в какой профиль переходить из внешних программ: последний или конкретный заданный. 🔹 Настройки для поведения в зависимости от входа в браузер с корпоративной или личной учётной записью, а также от типа сайта (Интранет, шоппинг). 🔹 Тонкая настройка переключения профилей. Вы можете связать тот или иной домен с любым профилем и дополнительно указать, нужно переключаться в этот профиль или нет. И это будет работать во всех случаях: при открытии ссылок из других программ, веб-серфинге, вставке URL в адресную строку. Очень удобно! Ложка дёгтя: настройки доменов недостаточно гибкие. Хотелось бы иметь возможность указать подстановочные символы (*.sberbank.ru). Это есть в решении, которое я рассмотрю дальше. 🐻 BrowserSelector Магазинное приложение BrowserSelector подкинул в чате Alexey. Оно решает те же задачи, но на уровне браузеров. Впрочем, на уровне профилей тоже может: достаточно дописать в пути к браузеру ключ запуска конкретного профиля. Работает похоже на решения для Android. Приложение становится браузером по умолчанию, а дальше разруливает ваши переходы по ссылкам в зависимости от настроек доменов. Из принципа работы вытекает и главный недостаток: применение BrowserSelector ограничено переходами из внешних программ. Да и UX у приложения так себе. Оно запускается каждый раз, когда вы переходите по ссылке - значок появляется на панели задач и пропадает. Реализация с фоновой службой могла бы избавить от такого моргания. //// У меня дефолтный браузер - Edge. И пока не возникало необходимости в стороннем решении для автопереключения. Но хорошо, когда есть выбор! ✌️
👍 43 ❤ 4 🤣 4 · всего 53 Перейти к публикации →
1 2 3 … 6 7

История названий канала

14.08.2026 название Windows 10, etc - Вадим Стеркин → Windows 11, 10, etc - Вадим Стеркин
Дата — момент, когда изменение заметил наш обход.

Другие каналы категории